
ঢাকা:
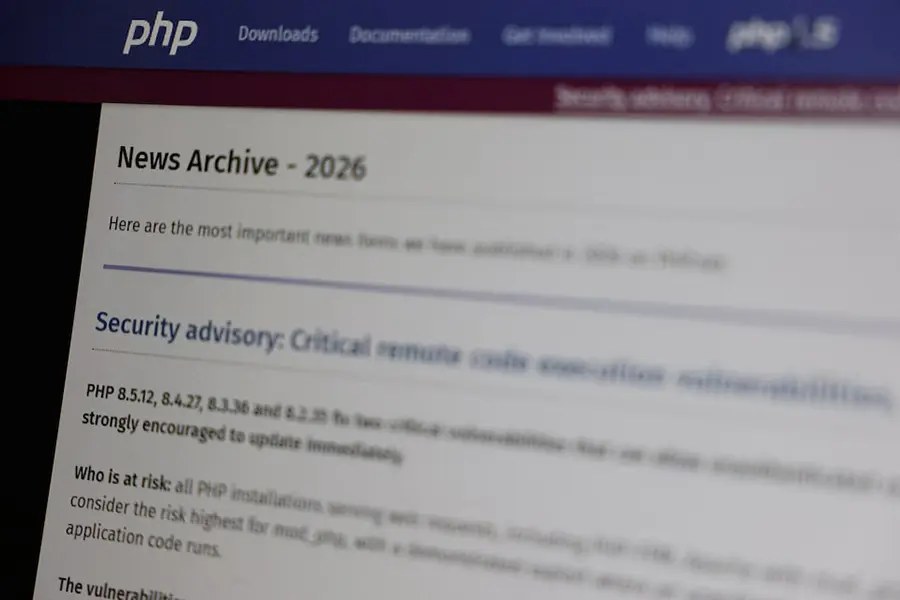
বিশ্বজুড়ে বহুল ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ ‘পিএইচপি’ (PHP)-তে দুটি মারাত্মক নিরাপত্তা ত্রুটি বা ভালনারেবিলিটি ধরা পড়ার পর সাইবার হামলার আশঙ্কায় সাময়িকভাবে বন্ধ রাখা ব্যাংকগুলির ওয়েবসাইট ফের চালু করা হয়েছে। বাংলাদেশ ব্যাংক সহ একাধিক বাণিজ্যিক ব্যাংক নিরাপত্তা সংক্রান্ত প্রয়োজনীয় পরীক্ষা-নিরীক্ষা সম্পন্ন করে রবিবার থেকে তাদের অফিশিয়াল ওয়েবসাইটগুলি পুনরায় সচল করেছে। কেন্দ্রীয় ব্যাংকের পক্ষ থেকে জানানো হয়েছে, সতর্কতামূলক পদক্ষেপ হিসেবে ওয়েবসাইটগুলি বন্ধ রাখা হলেও ইন্টারনেট ব্যাংকিং বা মোবাইল ব্যাংকিং লেনদেনে এর কোনো নেতিবাচক প্রভাব পড়েনি।
ঘটনার সূত্রপাত ঘটে গত ২২ অক্টোবর, যখন সরকারের সাইবার সিকিউরিটি ইনসিডেন্ট রেসপন্স টিম (BGD e-GOV CIRT) একটি জরুরি সিকিউরিটি অ্যাডভাইজরি জারি করে। সেখানে পিএইচপি সফটওয়্যারের মারাত্মক নিরাপত্তা ত্রুটির মাধ্যমে হ্যাকাররা সার্ভারে ক্ষতিকারক কোড বা অননুমোদিত নির্দেশ কার্যকর করতে পারে বলে সতর্ক করা হয়। এর ফলে গত বৃহস্পতিবার থেকে বাংলাদেশ ব্যাংকের ওয়েবসাইট অফলাইনে রাখা হয়েছিল, যা রবিবারে প্রয়োজনীয় সিস্টেম প্যাচ এবং সিকিউরিটি চেকের পর সকাল ৮টায় সচল করা হয়। একই সঙ্গে অগ্রণী ব্যাংক, জনতা ব্যাংক, আইএফআইসি ব্যাংক, স্ট্যান্ডার্ড ইসলামী ব্যাংক, এসবিএসি ব্যাংক এবং বেঙ্গল কমার্শিয়াল ব্যাংক সহ একাধিক বাণিজ্যিক ব্যাংক নিজেদের ওয়েবসাইট স্বাভাবিক অবস্থায় ফিরিয়ে এনেছে।
বাংলাদেশ ব্যাংকের মুখপাত্র আরিফ হোসেন খান সাংবাদিকদের নিশ্চিত করে জানান যে, কোনো ব্যাংকের ওয়েবসাইটই হ্যাকিংয়ের শিকার হয়নি এবং গ্রাহকদের ডিজিটাল ট্রানজ্যাকশনে কোনো ধরনের ঝুঁকি নেই। জাতীয় সাইবার নিরাপত্তা এজেন্সির (NCSA) মহাপরিচালক তাইবুর রহমান জানান, সময়মতো নেওয়া সতর্কতামূলক ব্যবস্থার কারণেই সম্ভাব্য বড়সড় সাইবার বিপর্যয় এড়ানো সম্ভব হয়েছে। ইউরোপীয় ইউনিয়ন এজেন্সি ফর সাইবার সিকিউরিটির (ENISA) আন্তর্জাতিক সতর্কবার্তার ওপর ভিত্তি করে বিশ্বজুড়ে এই পদক্ষেপ নেওয়া হয়, যার ফলে সার্বিক ব্যাংকিং পরিষেবা পুরোপুরি নিরাপদ রাখা সম্ভব হয়েছে।